ভিডিও কলের আড়ালে ভয়ংকর সাইবার প্রতারণা, সতর্ক করল এফবিআই
অনলাইন ডেস্ক, অনলাইন ডেস্ক
ভিডিও কলের মাধ্যমে পরিচিত ব্যক্তির ছদ্মবেশ ধারণ করে এবং গোপনে ধারণ করা ছবি ও ভিডিও ব্যবহার করে বড় ধরনের সাইবার প্রতারণা চালাচ্ছে উত্তর কোরিয়ার রাষ্ট্রীয় পৃষ্ঠপোষকতাপ্রাপ্ত হ্যাকাররা। গত ১৮ মাসে এ কৌশলে ৪০০ মিলিয়ন ডলারের বেশি মূল্যের ক্রিপ্টোকারেন্সি চুরি করেছে তারা। বৃহস্পতিবার (১২ নভেম্বর) যুক্তরাষ্ট্রের কেন্দ্রীয় তদন্ত সংস্থা এফবিআই এ তথ্য প্রকাশ করেছে।
এফবিআইয়ের প্রকাশিত সতর্কবার্তায় বলা হয়েছে, ‘ফেসস্টিলার’ (FaceStealer) নামে পরিচিত এই সাইবার প্রতারণার কৌশলে হ্যাকাররা প্রথমে ভুক্তভোগীদের পরিচিত ব্যক্তিদের সামাজিক যোগাযোগমাধ্যম ও যোগাযোগের অ্যাকাউন্টে প্রবেশ করে। এরপর ওই ব্যক্তিদের ছবি ও ভিডিও গোপনে ধারণ করে সেগুলো ব্যবহার করে নতুন লক্ষ্যবস্তুদের সঙ্গে যোগাযোগ স্থাপন করে।
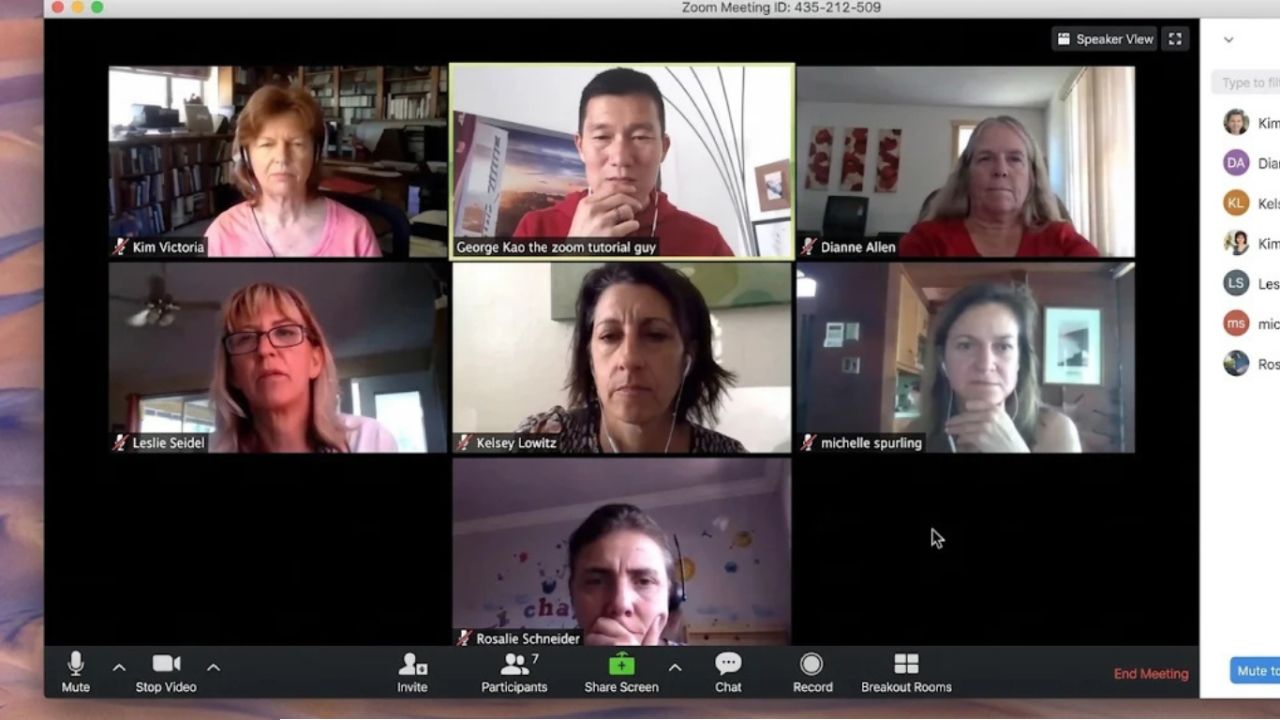
প্রতারণার অংশ হিসেবে জুম, মাইক্রোসফট টিমস এবং গুগল মিটের মতো জনপ্রিয় ভিডিও মিটিং সফটওয়্যারের নকল সংস্করণ ব্যবহার করা হয়। ভুক্তভোগীদের কাছে সাধারণত এমন ব্যক্তিদের কাছ থেকে ভিডিও কলে অংশ নেওয়ার আমন্ত্রণ আসে, যাদের সঙ্গে আগে থেকেই তাদের পরিচয় বা যোগাযোগ রয়েছে। ফলে আমন্ত্রণটি সন্দেহজনক মনে না হওয়ায় অনেকেই সহজে এতে সাড়া দেন।
ভিডিও কলে যুক্ত হওয়ার পর ভুক্তভোগীকেও গোপনে রেকর্ড করা হয়। একপর্যায়ে পর্দায় একটি ভুয়া প্রযুক্তিগত ত্রুটির বার্তা দেখানো হয়। বলা হয়, ভিডিও কল চালু রাখতে বা সমস্যার সমাধান করতে একটি নির্দিষ্ট লিংকে ক্লিক করতে হবে। ভুক্তভোগী সেই নির্দেশনা অনুসরণ করে লিংকে প্রবেশ করলেই তাঁর কম্পিউটার ও সামাজিক যোগাযোগমাধ্যমের অ্যাকাউন্টে ক্ষতিকর সফটওয়্যার সংক্রমিত হয়।
এরপর আক্রান্ত ব্যক্তির পরিচিতজনদের কাছে একই ধরনের আমন্ত্রণ পাঠানো হয়। এভাবে একজনের অ্যাকাউন্ট ব্যবহার করে আরও অনেককে প্রতারণার জালে ফেলার সুযোগ তৈরি করে হ্যাকাররা। পরিচিত মানুষের পরিচয় ও ছবি ব্যবহার করায় এই প্রতারণা শনাক্ত করাও কঠিন হয়ে পড়ে।
এফবিআই জানিয়েছে, বুধবার প্রকাশিত সতর্কবার্তার অংশ হিসেবে সংস্থাটি ভুক্তভোগীদের ওয়েবক্যামের মাধ্যমে ধারণ করা ৯০০টির বেশি ভিডিও শনাক্ত ও জব্দ করেছে। এসব ভিডিও সাইবার অপরাধীদের প্রতারণার কৌশল সম্পর্কে গুরুত্বপূর্ণ তথ্য দিয়েছে।
এদিকে ক্রিপ্টোকারেন্সি ও ব্লকচেইন শিল্পের পরিচিত এবং প্রভাবশালী ব্যক্তিদের নকল করে ডিপফেক ভিডিও তৈরিতেও কৃত্রিম বুদ্ধিমত্তা বা এআই ব্যবহার শুরু করেছে হ্যাকাররা। এফবিআইয়ের মতে, প্রযুক্তির এই ব্যবহার প্রতারণাকে আরও বিশ্বাসযোগ্য করে তুলতে পারে। ফলে ভিডিওতে পরিচিত কারও মুখ বা কণ্ঠস্বর দেখলেই সেটিকে আসল বলে ধরে নেওয়ার সুযোগ নেই।
এফবিআই এই কার্যক্রমের সঙ্গে উত্তর কোরিয়ার ‘স্যাফায়ার স্লিট’ (Sapphire Sleet) অথবা ‘ইউএনসি১০৬৯’ (UNC1069) নামে পরিচিত একটি হ্যাকার গোষ্ঠীর সংশ্লিষ্টতা চিহ্নিত করেছে। সংস্থাটি জানিয়েছে, এই গোষ্ঠীটি সাম্প্রতিক ৬ দশমিক ৩ বিলিয়ন ডলারের ক্রিপ্টোকারেন্সি এক্সচেঞ্জ হ্যাকের সঙ্গে সংশ্লিষ্ট বলে অভিযুক্ত অন্য একটি উত্তর কোরীয় হ্যাকার গোষ্ঠী থেকে পৃথক।
সাইবার নিরাপত্তা সংশ্লিষ্টদের জন্য এ ধরনের হামলা নতুন উদ্বেগ তৈরি করেছে। কারণ, এখানে শুধু প্রযুক্তিগত দুর্বলতা নয়, মানুষের ব্যক্তিগত সম্পর্ক ও বিশ্বাসকেও অস্ত্র হিসেবে ব্যবহার করা হচ্ছে। পরিচিত ব্যক্তির অ্যাকাউন্ট থেকে বার্তা আসায় ভুক্তভোগীরা অনেক সময় সতর্কতা অবলম্বন করেন না।
এ ধরনের প্রতারণা থেকে সুরক্ষিত থাকতে ভিডিও কলের আমন্ত্রণের সত্যতা যাচাই করা, সন্দেহজনক লিংকে ক্লিক না করা এবং ভিডিও মিটিংয়ের নামে কোনো সফটওয়্যার বা ফাইল ডাউনলোডের নির্দেশনা পেলে সতর্ক থাকা জরুরি। পরিচিত কারও অ্যাকাউন্ট থেকে অস্বাভাবিক কোনো লিংক বা অনুরোধ এলে একই অ্যাকাউন্টে উত্তর না দিয়ে অন্য মাধ্যমে সরাসরি
 ডিজাইন
 প্রিন্ট
 ডাউনলোড